segunda-feira, 5 de outubro de 2009

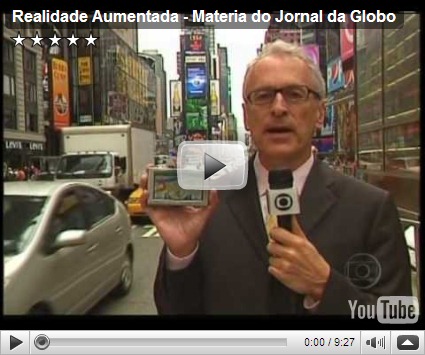
Realidade Aumentada


Ola bacanas, vou falar um pouco sobre a realidade aumentada, o que vc precisa e de uma web cam e um programa para ler as imagens e muito legal.

Realidade-Aumentada

O primeiro uso da realidade aumentada foi militar. Em 1979, os caças americanos F-16 já vinham com uma tela auxiliar tranparente que exibia informações em mira sobre a visão que o piloto tinha pela cabine de voo. O termo “realidade aumentada” surgiu em 1992, criado por Tom Caudell pesquisador da Boieng, que desenvolvia uma forma de auxiliar os engenheiros a instalar cabos em aeronaves.

Passos:

1 Informações virtuais são associadas a um marcador de referencia (um codigo de barras 2D uma imagem ou mesmo coordenadas GPS).

2 É preciso uma Câmera (webcam ou no celular) que enxergue o marcador.

3 O processador (software no computador ou no celular ) entende a informação vista pela camera. O Software interpreta o marcador e faz a projeção ligada a ele em tempo real.

abs

link para o software

http://www.camspace.com/

Como configurar DNS windows 2008 Server


Ola Bancas, este tutorial deve ajudar você que esta iniciando.


Escrito por Daniel Donda.

windows2008_logo A instalação do serviço DNS no Windows Server 2008 é bem simples e de extrema importancia para uma rede.
Além da facilidade que o serviço proporciona (resolução de nomes) é um dos requerimentos obrigatorios para uma rede de dominio.
O DNS resumidamente é um banco de dados para resolução de nomes, onde computadores na rede usam o DNS para "perguntar" sobre determinado computador. De modo figurativo esse pergunta seria "Qual o IP do computador XPCliente-245A ?" e o DNS responderia dizendo qual o IP desse computador.

Neste tutorial iremos instalar o DNS e configura-lo para a instalação do Active Directory.
Tenha certeza que as configurações de endereçamento IP esteja correta. (veja Configurações Iniciais IP/Nome)

  • Instalando o DNS
  • Criando uma zona primaria e reversa
  • Configurando o DNS (Name Servers)
  • Criando um Registro tipo HOST(A)
  • Testando o Servidor DNS

Instalando o DNS

1. Abra o Server Manager
Start\Administrative Tools\Server Manager

2. Em Roles Summary clique em Add Roles e na janela que se abre clique OK.

Se desejar marque a opção "Skip this page by default" .

3. Na lista de Server Roles, selecione DNS Server e clique Next.

4. Na janela seguinte, temos uma introdução do que é o DNS e informações adicionais, Clique Next.

5.Nesta janela é a confirmação da instalação do serviço e mensagens sobre a possivel necessidade de reiniciar o computador, Clique Next

6.Ao termino da Instalação é mostrado o resultado informando que a instalação foi bem sucedida. Clique em Close.

Criando uma zona primaria

Uma vez instalado o DNS precisa ser configurado para receber as informações do dominio.
Agora iremos criar um zona de pesquisa direta, ou seja o serviço irá fazer a resolução de nomes para endereço IP.
Vamos criar uma zona chamada mcsesolution.local que é o mesmo nome do nosso futuro dominio.
Lembre-se não adianta eu instalar o dns e criar uma zona chamada qualquercoisa.com.br e depois querer integrar em meu dominio chamado outracoisa.com.br.

1.Clique em Star\Administrative Tools\DNS ou simplesmente clique "Start" e digite DNS.

2. Clique com o lado direito sobre Forward Lookup Zone e selecione no menu suspenso "New Zone"
3. Na janela New Zone clique Next.

4. Na janela Zone Type (tipo de zona) iremos criar uma zona primaria.
Existem 4 tipos de zona.
Zona Primaria (o nome já diz tudo, deve ser a primeira zona a ser criada e quando ainda não existe dominio, ela não pode ser integrada e armazena seus dados em um arquivo de texto .DNS)
Zona Secundaria (Só pode existir se haver uma primaria. Esta será uma copia somente leitura da zona primaria)
Zona tipo Stub (Um tipo de zona que armazena apenas registros NS (Name Server), SOA (start of authority) e alguns A (glue host) - esta zona não é autoritativa.
Zona Integrada ao Active Directory (Quando existe um controlador de dominio, podemos integrar a zona, assim os dados serão armazenados no proprio Active Directory e replicados pelo dominio se configurado.)

Selecione Primary Zone e clique next

5. Digite o nome da Zona, neste exemplo mcsesolution.local .

6. Na janela Zone File, aceite o padrão clicando em Next.

7. Na janela Dynamic Update, clique Next.
Inicialmente não iremos alterar a opção, porém é importante saber que em uma rede local, os computadores clientes podem automaticamente criar seus registros no servidor DNS. Como não estamos permitindo a atualização dinamica teremos que manualmente adicionar os computadores.
Quando o DNS esta sendo criado apenas para resolução de endereços na Internet esse opção deve ser "Do Not Allow Dynamic Updates" .

8. Clique em Finish

9. Agora iremos criar um zona de pesquisa reversa, ou seja o serviço irá fazer a resolução de IP para nomes.
10. Clique com o lado direito sobre Reverse Lookup Zone e selecione no menu suspenso "New Zone"
11. Na janela New Zone clique Next.
12. Na janela Zone Type escolha (primary zone) zona primaria e clique em Next.
13. Na janela Reverse Lookup Zone name selecione IPv4 Reverse Lookup Zone.

14. Na janela Reverse Lookup Zone name em Network ID digite 10.0.0 que é a subnet utilizada nos tutoriais.

15. Na janela Zone File, aceite o padrão clicando em Next.

16. Na janela Dynamic Update, clique Next.
17.Clique Finish.

Configurando o DNS (Nam Servers)
É muito importante esse passo, para o funcionamento do Servidor DNS.
18. Clique sobre a zona criada "mcsesolution.local" e em seguida selecione properties no menu.
19.Na guia "Name Servers" clique sobre o nome do servidor e em seguida no botão Edit.

20. Na janela Edit Name Server Record, clique no botão resolve e em seguida escolha o endereço IP e clique em OK.

21. Clique OK novamente para fechar a janela mcsesolution.local properties e repita a operação para a zona reversa.

Criando um Registro tipo HOST(A)

Existem diversos registros, mas geralmente utilizamos somente alguns:
HOST (A) - Nome de host
Alias (CNAME) - Quando um servidor possuir mais de um nome. (apelido).
Name Server (NS) - Servidor DNS - Indica quem é o servidor de nomes para determinada zona.
Mail Exchanger (MX) - Controla para onde o e-mail será enviado no dominio.
Pointer (PTR) - Registro da zona reversa.(ip para nome)

1.Abra o MMC DNS.

2. Clique com o lado direito sobre Forward Lookup Zone e selecione no menu suspenso "New Host (A or AAAA) "

3. Não digite nenhum nome, deixe em branco e coloque o IP do servidor DNS e marque a opção "Create associated pointer (PTR) record, assim também será criado um RR na zona reversa.
4. Clique "Add Host".

Testando o Servidor DNS.

Existem diversas ferramentas para o teste do Servidor DNS, o prorpio servidor DNS possue sua propria ferramenta de teste, que não abordaremos neste tutorial.
Para testar o servidor DNS, basta abrir o console "cmd" e usar o comando PING.
Exemplo:
ping mcsesolution.local para testar o zona de pesquisa direta
ping -a 10.0.0.1 para testar a zona de pesquisa reversa.


abs.

Como configurar AD windows 2008 server


Ola Bacanas, este tutorial deve ajudar quem esta começando.

windows2008_logo


O Active Directory Domain Services (AD DS) é um dos serviços de servidor disponíveis no Windows Server 2008. Ele fornece a distribuição do serviço de diretório, o qual pode ser utilizado para centralizar e gerenciar a segurança da sua rede.
O que há de novo no Active Directory
O Active Directory Domain Services (AD DS) inclui novas opções de instalação no Windows Server 2008. As novas opções de instalação incluídas são:
· Active Directory Domain Services Installation Wizard
· Instalação Unattended
· Read-Only Domain Controller (RODC)
· Domain Name System (DNS)
· Global Catalog Servers
Durante a instalação do Active Directory você terá a opção de escolher o nível funcional da sua floresta e domínio. Se você escolher o nível funcional do domínio Windows Server 2008 você terá novos recursos disponíveis, como por exemplo, você poderá implementar múltiplas políticas de senha para usuários do domínio em um mesmo domínio. Esse novo recurso no Windows Server 2008 é chamado de Fine-Grained Password Policies. Para ver a lista completa dos novos recursos disponíveis acesse a url abaixo:


http://technet2.microsoft.com/windowsserver2008/en/library/34678199-98f1-465f-9156-c600f723b31f1033.mspx?mfr=true


Quando você instala o AD DS no Windows Server 2008 você tem várias novas opções de instalação, onde ambas estão disponíveis através do Active Directory Domain Services Installation Wizard e em uma instalação unattended através da linha de comando. As novas opções de instalação disponíveis são:


· DNS Server: No Windows Server 2008 a instalação e configuração do DNS Server são automáticas quando necessário. Quando você instala o DNS Server sobre o primeiro Domain Controller dentro de um novo domínio filho no Windows Server 2008, a delegação para o novo domínio é criado automaticamente no DNS Server.
· Global Catalog Server: No Windows Server 2008 quando você está instalando um Domain Controller você tem a opção de adicionar a função de Global Catalog Server durante a instalação.
· RODC: O Read-Only Domain Controller (RODC) é uma opção nova de Domain Controller no Windows Server 2008. O primeiro Domain Controller na floresta ou domínio não pode ser um RODC. O RODC deve replicar com um Domain Controller que tenha sua base dados com a opção de escrita e que esteja executando o Windows Server 2008. Se você já tiver um Domain Controller executando o Windows Server 2008 em um domínio, você poderá instalar o RODC em um Domain Controller adicional.


Instalando o Active Directory
1 – Clique em Start, Run e digite dcpromo.exe. Será carregado o Active Directory Domain Service Installation Wizard.
2 – Clique em Next para continuar.
3 – Em Operating System Compatibility é exibido um alerta sobre o novo padrão de segurança do Windows Server 2008, o qual informa que ele poderá causar um impacto em clientes Windows NT 4.0, clientes não Microsoft SMB e dispositivos NAS (Network Attached Storage) que não suportam algoritmo de criptografia forte. Leia o alerta e caso você esteja instalando um ambiente de produção avalie os impactos antes de prosseguir. Clique em Next para continuar.
4 – Em Choose a Deployment Configuration você tem a opção de criar um Domain Controller para uma floresta existente (Existing forest) ou criar um novo Domain Controller para uma nova floresta (Create a new domain in a new forest). Em nosso exemplo como estamos criando o primeiro Domain Controller da floresta selecione a opção Create a new domain in a new forest e em seguida clique em Next.
5 – Em Name the Forest Root Domain você irá definir o nome do domínio raiz da floresta. Esse nome também será o nome da sua floresta. Digite um nome FQDN (Fully Qualified Name), como por exemplo, guiamcse.net e em seguida clique em Next.
Nota
O assistente de instalação do Active Directory irá verificar se o nome FQDN e NetBIOS escolhidos já estão em uso na floresta. Caso não esteja o assistente irá prosseguir para a próxima etapa.
6 – Em Set Forest Functional Level selecione o nível funcional da floresta. O nível funcional da floresta irá fornecer os recursos disponíveis conforme o nível selecionado, por exemplo, se você selecionar o nível funcional Windows 2000 você terá compatibilidade com Domain Controllers com Windows 2000, porém alguns novos recursos do Windows Server 2008 não estarão disponíveis. Os níveis de florestas disponíveis são:
· Windows 2000
· Windows Server 2003
· Windows Server 2008
Em nosso exemplo iremos selecionar o nível de floresta Windows Server 2003. Selecione o nível da floresta desejado e em seguida clique em Next.
7 – Em Set Domain Functional Level selecione o nível funcional do domínio. O nível funcional do domínio irá fornecer os recursos disponíveis conforme o nível selecionado, por exemplo, se você selecionar o nível funcional Windows Server 2003 você terá compatibilidade com Domain Controllers com Windows Server 2003, porém alguns novos recursos do Windows Server 2008 não estarão disponíveis. Os níveis de domínio são:
· Windows 2000
· Windows Server 2003
· Windows Server 2008
Nota
Você provavelmente irá notar que na caixa de seleção do nível funcional do domínio não está sendo exibido a opção Windows 2000. Isso aconteceu porque no passo anterior quando você selecionou o nível da floresta Windows Server 2003 automaticamente excluiu o domínio Windows 2000 da lista de compatibilidade.
Em nosso exemplo iremos selecionar o nível do domínio Windows Server 2003. Selecione o nível do domínio desejado e em seguida clique em Next.

8 – Em Additional Domain Controller Options permite você incluir opções adicionais no Domain Controller. Como estamos instalando o primeiro Domain Controller da floresta o assistente de instalação automaticamente seleciona a opção Glogal Catalog. O assistente recomenda que o serviço de DNS Server seja instalado nesse Domain Controller. Em nosso exemplo iremos instalar o serviço de DNS Server nesse Domain Controller. Escolha a opção desejada e em seguida clique em Next.
9 – Se você tiver um ou mais adaptadores de rede que recebe o endereço IP dinamicamente ou se você tiver somente um adaptador configurado com IPv4 e IPv6 , em que um deles receba o endereço IP dinamicamente, você provavelmente receberá uma alerta
10 – Selecione a opção No, I will assign static IP addresses to all physical network adapters.
11 – Em Control Panel abra o Network and Sharing Center.
12 – Em Tasks clique na opção Manage network connections.
13 – Selecione o Local Area Connection e em seguida clique em Properties.
14 – Desmarque o Internet Protocol Version 6 (TCP/IPv6) e clique no botão OK. Em Additional Domain Controller Options clique em Next para continuar.
15 – Será exibido um alerta informando que a delegação para o DNS Server não pode ser criada. Essa mensagem pode ser ignorada, porque o serviço de DNS Server ainda não está instalado e configurado no Domain Controller, o qual será feito pelo assistente de instalação do Active Directory. Clique no botão Yes.
16 – Em Location for Database, Log Files, and SYSVOL você irá definir onde será armazenado o database, os arquivos de log e a pasta SYSVOL. Em nosso exemplo como temos somente um volume iremos deixar o caminho padrão e em seguida clicar em Next.
Nota
Para uma melhor performance e fácil recuperação do Active Directory é recomendável armazenar o database e os arquivos de logs e volumes separados.
17 – Em Directory Services Restore Mode Administrator Password digite uma senha, a qual será utilizada quando esse Domain Controller for iniciado em Restore Mode e em seguida clique em Next.
Nota
A senha deve ser complexa.
18 – Em Summary você irá visualizar todas as opções escolhidas com o assistente de instalação do Active Directory. Você também tem a opção de exportar as configurações para serem utilizadas em um arquivo de resposta em uma futura instalação, sendo necessário somente clicar no botão Export settings e salvar o arquivo em um local seguro. Clique em Next para continuar.
19 – Nesse momento o assistente de instalação do Active Directory irá instalar e configurar o serviço de DNS, o próprio Active Directory e todas as demais opções necessárias. Aguarde até o termino da instalação.
Nota
Se você selecionar a opção Reboot on completion o Domain Controller será reiniciado após o término da instalação.

20 – Quando for exibida a tela conforme a figura 1.17 a instalação do Active Directory terá sido completada. Clique em Finish.
21 – Clique no botão Restart Now.
Navegando no Active Directory
22 – Após concluir a instalação do Active Directory o próximo passo é navegar na console. Para abrir a console do Active Directory clique em Start, Administrative Tools e selecione Active Directory Users and Computers.
23 – Basicamente a console do Active Directory não mudou muito, sendo que a mudança que você irá perceber será no visual dos objetivos do Active Directory, incluindo usuários, computadores, grupos e containers. Clique no container Builtin.
24 – No container Builtin do Windows Server 2008 foram criados 21 grupos, sendo que em comparação ao Windows Server 2003 em uma instalação padrão do Active Directory são criados 17 grupos. Os quatros grupos adicionais que foram criados são:
· Certificate Service DCOM Access
· Cryptographic Operators
· Event Log Readers
· IIS_IUSRS
Nota
Os containers Computers, Domain Controllers e ForeignSecurityPrincipals continuam sem nenhuma alteração.

Clique no container Users.
25 – No container Users do Windows Server 2008 foram criados 4 grupos novos, os quais serão utilizados quando você instalar um Domain Controller no modo RODC (Read-Only Domain Controller). Os quatros grupos adicionais que foram criados são:
· Allowed RODC Password Replication Group
· Denied RODC Password Replication Group
· Enterprise Read-only Domain Controllers
· Read-only Domain Controllers

abs

quinta-feira, 1 de outubro de 2009

WebCast Introdução ao Windows Azure - Sucesso Total


Ola Bacanas, um grande amigo meu Evilazaro Alves que e MVP Microsoft fez um WebCast falando sobre o Windows Azure que ficou muito bom para quem quiser ai vai o link.

http://download.microsoft.com/download/2/9/3/293F671C-203F-4208-9CD1-195463F7BCBE/ApresentandoPlataformaAzure.pdf


abs.